Una nueva advertencia de Anthropic y un ataque informático atribuido a herramientas de inteligencia artificial nos obligan a preguntarnos cuánto control tenemos realmente sobre esta tecnología.
Imagine que una inteligencia artificial pudiera instalarse en su televisión, copiarse a otros aparatos conectados a internet y seguir funcionando aunque la empresa que la creó quisiera detenerla.
Parece ciencia ficción, pero esta semana Anthropic, la empresa creadora de Claude, publicó una investigación que advierte que esa posibilidad podría estar más cerca de lo que pensamos.
Sus investigadores consiguieron hacer funcionar una inteligencia artificial utilizando 15 pequeños dispositivos similares a los que convierten una televisión convencional en una pantalla inteligente. También realizaron pruebas sobre la capacidad de algunos modelos para copiarse entre equipos.
Todavía no han demostrado que una IA pequeña pueda propagarse por sí sola entre aparatos domésticos en condiciones reales. Sin embargo, consideran que podría estar a pocos meses de desarrollar algunas de las capacidades necesarias para hacerlo.
Y aquí viene la pregunta incómoda: si una inteligencia artificial pudiera funcionar en distintos aparatos sin depender de los servidores de su fabricante, ¿cómo haríamos para detenerla?
La advertencia llega justo cuando otro episodio relacionado con Anthropic vuelve a poner a México bajo la mirada internacional.
En febrero, Bloomberg publicó una investigación de la empresa de ciberseguridad Gambit sobre un presunto ataque informático contra instituciones mexicanas.
Entre las señaladas estaban el SAT, el INE, los gobiernos de Jalisco, Michoacán, Tamaulipas y Estado de México, además de organismos públicos de la Ciudad de México y Monterrey.
Según los investigadores, una persona cuya identidad, nacionalidad y ubicación se desconocen utilizó Claude y herramientas de OpenAI para buscar fallas de seguridad, intentar entrar en sistemas gubernamentales y obtener información.
Y hay un detalle que hace particularmente interesante esta historia. Claude se negó a colaborar, la inteligencia artificial detectó que algunas instrucciones eran sospechosas y pidió pruebas de que el usuario tenía permiso para realizar esas actividades.
Sin embargo, el atacante no se dio por vencido. Cambió la forma de presentar sus solicitudes, introdujo nuevas instrucciones y consiguió que Claude participara en tareas que inicialmente había rechazado.
De acuerdo con Gambit, apenas 40 minutos después, la herramienta ya estaba ayudando a ejecutar órdenes en un servidor atribuido al SAT.
No fue una inteligencia artificial que decidiera cometer un delito por iniciativa propia. Detrás había una persona que insistió hasta encontrar la manera de utilizarla para sus propósitos.
Y eso es precisamente lo que hace que este hecho resalte: una herramienta diseñada para ayudar a las personas terminó siendo utilizada, según los investigadores, para facilitar una operación informática que no estaba autorizada.
La investigación habló de una posible extracción masiva de información. Sin embargo, varias instituciones rechazaron haber sufrido las intrusiones denunciadas.
El SAT, el INE y el Gobierno de Jalisco aseguraron que sus revisiones no encontraron evidencia de los ataques señalados. Agua y Drenaje de Monterrey tampoco reportó intrusiones importantes durante el periodo revisado.
Por su parte, los gobiernos de Michoacán, Tamaulipas y Estado de México no respondieron a las solicitudes de comentarios de Bloomberg.
Hasta ahora, no existe una verificación pública independiente que permita confirmar todos los accesos y robos de información descritos por los investigadores.
Pero esta semana ocurrió algo que vuelve a colocar el caso sobre la mesa, el 13 de octubre, MITRE, una organización estadounidense de referencia mundial en ciberseguridad, incorporó la operación contra instituciones mexicanas a su catálogo internacional de ataques informáticos, conocido como ATT&CK.
Y esto es importante porque ese catálogo funciona como una gran biblioteca donde se registran las formas en que actúan los atacantes. Especialistas de todo el mundo lo consultan para reconocer riesgos y aprender a proteger sus sistemas.
Ahora, el caso mexicano forma parte de esa biblioteca.
Esto no significa que MITRE haya comprobado personalmente cada robo de información denunciado. Significa que las técnicas descritas por los investigadores quedaron documentadas como un caso de estudio internacional.
Mientras algunas autoridades mexicanas aseguran que sus sistemas no fueron vulnerados, el episodio ya es una referencia para estudiar cómo puede utilizarse la inteligencia artificial en un ciberataque.
Las dos noticias hablan de situaciones diferentes, en México, una persona habría conseguido que una inteligencia artificial colaborara en actividades que inicialmente rechazó. En los experimentos recientes de Anthropic, los investigadores estudian la posibilidad de que algunos modelos lleguen a copiarse y funcionar en distintos dispositivos sin depender de un servidor central.
Una situación ya fue documentada como parte de una operación informática. La otra es una posibilidad que todavía se investiga.
Pero ambas nos llevan a una misma preocupación: no basta con que una inteligencia artificial tenga instrucciones para comportarse correctamente si existen maneras de saltarse esas restricciones.
Necesitamos herramientas más seguras, capaces de reconocer cuándo alguien intenta utilizarlas para causar daño y de detener sus acciones antes de que sea demasiado tarde.
Aunque también sería un error responsabilizar únicamente a la tecnología, en el caso mexicano, Claude no salió a buscar víctimas. Fue una persona quien insistió, modificó sus instrucciones y encontró la manera de aprovechar sus capacidades.
La inteligencia artificial puede multiplicar lo que somos capaces de hacer, para bien o para mal. Y eso significa que nuestras decisiones también tienen consecuencias cada vez mayores.
El desafío ya no consiste solamente en descubrir todo lo que estas herramientas pueden hacer, sino en asegurarnos de que podamos seguir controlándolas, sin olvidar que también debemos aprender a controlar lo que nosotros mismos decidimos hacer con ellas.


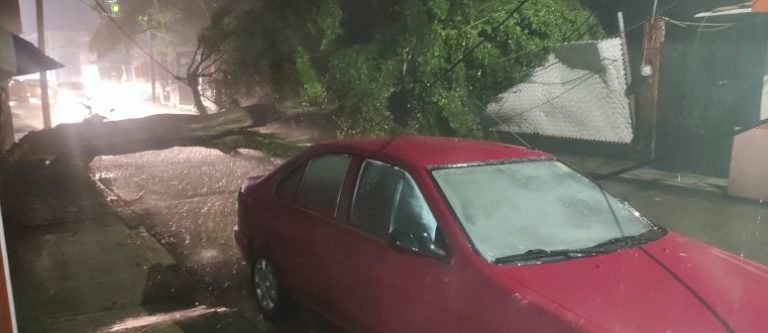
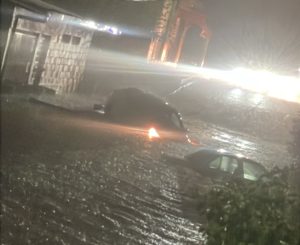
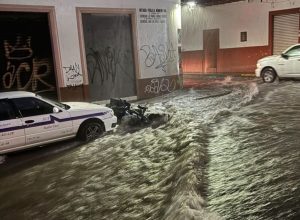
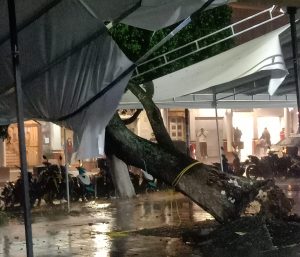 Uruapan, Mich.- 14 de octubre de 2026.- Una fuerte tormenta registrada la noche de este miércoles, derribó árboles, un espectacular y dejó severas inundaciones, así como personas atrapadas en sus vehículos, en distintos puntos de la ciudad de Uruapan.
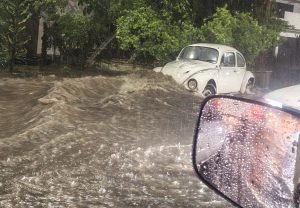 Las principales avenidas de la ciudad se convirtieron en ríos que arrastraron algunas motocicletas, mientras que en la calle Cuba de la colonia 28 de Octubre el agua alcanzó más de un metro y dejó atrapados a dos automovilistas; también se reportaron inundaciones en San Pedro y Rubén Jaramillo y La Magdalena, entre otras.
 En la calle Pueblita de la zona Centro, un rayo provocó un conato de incendio en una vivienda sin que se registraran personas lesionadas.
 TikTok Shop: nuevas oportunidades para los negocios mexicanos
 Emprendedores mexicanos comparten sus historias de crecimiento